ナビゲータのEVEです。
今トランプのせいで、世界中、高インフレの状態で、エネルギー価格が高止まりしているなか、世界の気候も心配な状況です。
2015年にパリ協定を各国締結し、その協定に基づき、産業革命からの気温上昇を2度よりも十分に低い状態、できれば、1.5度以下にしようとして各国協力しているのですが、非常に難しい状況で、無理に近い状況になりつつあります。しかも、気温の上昇を2度以下にするという目標も頑張れば実現できますが、かなりの努力が必要なようです。
そのように世界中で努力している最中にアメリカというか、トランプは以下のような政策をとっています。
- パリ協定からの離脱
- 2026年1月27日にパリ協定から離脱
- 国連気候変動枠組み条約からの離脱方針
- 2026年1月には、パリ協定の土台となる条約からも離脱する方針
- バイデン政権期の政策の撤回
- 電気自動車(EV)の義務化を撤回
- インフレ抑制法(IRA)による補助金の支出を止める見直し
- 2035年までに電力部門を脱炭素化するという目標撤回
- 規制の緩和
- 発電所への環境規制緩和
- 新たな発電所の建設や送電網・パイプラインの認可を早める大統領令
- → 政権は「手頃な価格で信頼できるエネルギーを供給する」ことが目的だと説明
- 気候関連の情報開示ルールの廃止案
- 企業の気候関連情報の開示を義務づけるルールを廃止する案が出ており、賛否をめぐる議論が続いています。
以上の行動をとった理由は以下の通りです。
- 気候変動の科学に対する疑問
- エネルギーの価格と雇用への懸念
- 「不公平な協定」だという主張
- 国家主権と国際機関への不信
まっ、気持ちがわかる部分もありますが、気温上昇がもたらす影響を知っているのかどうか疑問です。以下が、気温上昇することにより想定される環境の変化です。
- 猛暑の増加
- 豪雨と洪水の増加
- 干ばつの増加
- 海面上昇
- 低地や島国の浸水
- 海の酸性化
- 生態系の変化
- 食料への影響
- 健康被害
現時点でもひどい状況な地域がありますが、それよりもひどいことになる可能性があります。
なお、トランプが以上のような言動をしていますが、アメリカの状況を調べてみると、2023年から2024年までの間は温室効果ガスの排出は減りました。多分、バイデン政策によって減った流れが反映された結果だと思います。しかし、2025年には、前年より3.2%増加に転じています。
大統領を変えるのはできるだけ早い方がいいようです。
では、本日は、セキュリティの日で、AIについて考える予定でしたが、情報漏洩の件数が目も当てられない状況となっています。その現状について、考えていきます。
[自分のサイトで情報漏洩が発生しているかどうか調べてみた]
今まで、各社の情報を聞いていて、情報漏洩している可能性があるという一報を聞いたことがあります。そのとき何を見て情報漏洩していると判断しているのだろうかと疑問を持ちました。そこで、本日はどんな情報に基づき判断しているのか、調べてみました。その一覧が以下の通りです。
- 1.攻撃者IP
- 被害者のログから攻撃者IPを検知。横展開で調べた結果
- 2.使用しているツール
- curl
- python-requests
- Metabase
- Go-http
- 3. AI製ペネトレーションテスト基盤の悪用
1.攻撃者IPは全く、私が管理しているサイトには来ていません。多分ですが、攻撃者はAIに主要なサイトをあらかじめピックアップさせてから攻撃していることが想定されます。
昔は、who isに登録されている情報を抜いてきて、抜いた情報に基づき攻撃していましたが、それは時代遅れの手口です。ただし、ボットなど攻撃の踏み台となるサイトは、従来通りの方法で探していることが想定されます。だから人気のないサイトだから大丈夫だと安心していると、攻撃者の手助けをしているケースがあるので、気を付けたほうがいいでしょう。
2.使用しているツールですが、これは1のIPを保持している人間が、攻撃等として使用しているツールです。現在、AIによる攻撃が声高に騒がれていますが、こんなツールも現役です。加えて、RPAなども利用しているケースが想定されます。
3. AI製ペネトレーションテスト基盤の悪用ですが、これは、以前紹介した、Mozillaが開発したツールと似たようなものを利用しているケースです。Mozillaは自身のサイトの健全性を調べるために提供していますが、これをハッカーたちは悪用しているらいしいです。
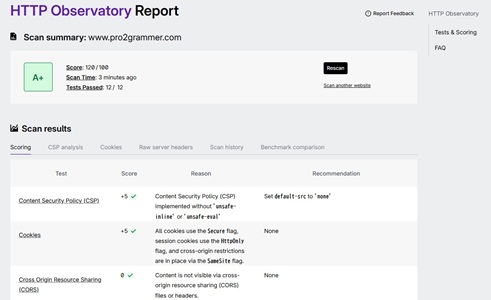
ちなみに、今回の表紙は、私が管理しているサイトのMozillaの評価です。A+は、1万分の1しか存在しないレアなサイトだそうです。今後も維持できるように頑張ります。
以上の状況なので、私のサイトは当分安心です。今後どんどんコンテンツをアップロードしていきますが、安心してご利用ください。
[AIが活躍するシーン]
今まで、テレビおよびマスメディアからの報道により、AIが原因だとしていますが、本当でしょうか?今回の攻撃で、AIが使用されるシーンを調べました。
- 1. クライアントアプリ解析 → APIの裏口地図を作る(今回の主役)
- これが今回の3億件漏洩のメインで、NICTが A2B攻撃(App-to-Backend Attack) と名付けたもの。
- 2.脆弱性を探すスキャンをAIが自動でやる
- 3. AI製ペネトレーションテスト基盤の悪用(JPCERT/CCが10月23日に追記した最新ケース)
- 4. 漏洩後の二次攻撃でAIが使われる(これから来る第二波)
- → 漏洩した情報によるソーシャルエンジニアリング
新しい手口にやられているって感じですね・・・。
[今回の情報漏洩の問題点]
調査を進めると、新しい手口だからしょうがないというレベルではないことがわかりました。
ユーザー側から見ると許しがたいのは、CIAのCができていない。AAAができていないなどです。CIAやAAAはセキュリティの基本中の基本なので、ここができていないのは腹立たしい現状です。なお、腹立たしい現状は、情報漏洩したサイトの約8割だそうです。
それ以外となると以下の点が挙げられます。
- 1.入力検証(Input Validation)ができていなかった
- 2.多層防御(Defense in Depth)ができていなかった
- 3.ログと監視(Logging & Monitoring)ができていなかった
- 4.セキュア・バイ・デザイン(Secure by Design)ができていなかった
1.入力検証(Input Validation)ができていなかったという点は、getで受け取ったデータをチェックすることなく受け入れている現状により発生しています。確かに入力データチェックを入れるという作業は時間がかかります。現在開発いているサイトも、項目を受け取った後の入力データチェックでかなりの時間がとられていますから・・・。費用をケチって現状が想像できます。
2、3はなんとなく理解できますよね?
4ですが、これは近年に入って盛んに言われていることです。設計時にセキュリティを十分考慮して製造しましょうということです。もし、セキュリティバイデザインをしないで製造し後でセキュリティを追加しようとした場合、した場合の数倍の費用が掛かるという試算があります。
[あとがき]
テレビをはじめとするマスメディアが毎日のように盛んに報道し、最初は、件数よりも攻撃手法のパラダイムシフトが問題だといっていました。それが、数か月の間にあれよあれよと件数が増え、件数も問題視せざるを得ない状況となっています。
ただ、調べてみると、内容的に大したことないかな・・・。ユーザー側、開発者側どちらに責任があるかわかりませんし、すべてケースに当てはまるかどうか不明ですが、とりあえず身から出たさびです。起こるべくして起こっています。中小企業なら致し方がない気がしますが、大企業はちょっとね・・・。現在情報漏洩を報告している企業との取引を考えたほうがいいかもしれません。
なお、今回の漏洩は、新たに発生しているケースと以前からあったが、現在報告しているケースがあるようです。まともに延べ件数で3億件の情報が漏洩したとは思わない方がいいようです。
では、また!
- ■ゼロからはじめるシステム開発
- https://www.pro2grammer.com/
- ■Mozilla Observatory
- https://developer.mozilla.org/en-US/observatory
コメント
コメントを投稿